
Kötü amaçlı yazılım vs casus yazılım hakkında konuşalım.
Kulağa benzer gelebilirler, ancak farklı tehdit türleri oluştururlar ve her ikisi de gizliliğinizi ve güvenliğinizi ciddi şekilde tehlikeye atabilir.
Her ikisinin de işletmeler ve bireyler için kaosa neden olma geçmişi vardır, ancak doğru bilgi ile, kötü amaçlı yazılımlara karşı casus yazılımları nasıl tespit edeceğini bilmek bunları önleme şansınızı artıracaktır.Siber saldırı türleriCihazınızı mahvetmeden veya verilerinizi tehlikeye atmadan önce.
Bu makale size kötü amaçlı yazılım ve casus yazılım hakkında gerekli bilgileri, ne olduklarını, farklılıkları, ünlü örnekleri ve Internxxt gibi hizmetlerin bu saldırıları önlemeye nasıl yardımcı olabileceğini sağlayacaktır.
İçindekiler
- Kötü amaçlı yazılım nedir?
- Farklı kötü amaçlı yazılım türleri nelerdir?
- Casus yazılım nedir?
- Farklı casus yazılım türleri nelerdir?
- Kötü amaçlı yazılım vs casus yazılım: ünlü örnekler
- Kötü amaçlı yazılım ve casus yazılım nasıl önlenir
Kötü amaçlı yazılım nedir?
Kötü amaçlı yazılım veyakötü amaçlı yazılımSistemlere veya cihazlara yetkisiz erişimi bozmak, hasar vermek veya yetkisiz erişim elde etmek için tasarlanmış yazılım veya koddur.
Kötü amaçlı yazılımların ilk örneğiSiber Güvenlik Tarihi1971 yılına kadar. Bob Thomas, mesajı yaymak için ilk kötü amaçlı yazılımları yarattı:Ben bir sürüngenim, eğer yapabiliyorsan beni yakalayın! "Ana bilgisayarların karşısında.
Her ne kadar herhangi bir zarara neden olmasa da, cihazdan cihaza yayılan yazılımın ilk örneğidir.
Bugüne kadar, kötü amaçlı yazılım modern teknoloji ile gelişti, uygulamalarda, web sitelerinde, e -postalarda ve daha fazlasında saklanıyor, kişisel verileri çalmak, verilere casusluk yapmak için tasarlanmıştır.Kaçma cihazları, veya yüklefidye yazılımı.
Kötü amaçlı yazılım vs casus yazılımlarla ilgili olarak, fark incedir, ancak bu makalede daha fazla ayrıntıya gireceğiz. Genel olarak, şu şekilde tanımlanabilir:
- Kötü amaçlı yazılım, bir sisteme zarar vermek, bozmak veya yetkisiz erişim elde etmek için tasarlanmış her türlü kötü amaçlı yazılım için bir şemsiye terimidir.
- Casus yazılım, hafif bir farkı olan belirli bir kötü amaçlı yazılım türüdür; Fidye yazılımı gibi bariz hasar yerine şifreler gibi kişisel bilgileri toplamak için arka planda çalışmak üzere tasarlanmıştır.
Farklı kötü amaçlı yazılım türleri nelerdir?
Artık kötü amaçlı yazılımlara karşı casus yazılım inceliklerini bildiğimize göre, farklı kötü amaçlı yazılım türlerine, nasıl çalıştıklarına, ne yaptıklarına ve bunlardan nasıl kurtulacağına bir göz atabiliriz.
Virüs
Bir bilgisayar virüsü, griple aynı şekilde çalışır, yani bilgisayar virüsü sisteminize girer, bir dosyayı devralır ve cihazınızdan kötü amaçlı yazılımları çoğaltmak ve yaymak için kullanır.
Virüsler genellikle enfekte e-posta eklerini indirerek, şüpheli bağlantıları veya açılır pencereleri tıklayarak, güvensiz veya sahte web sitelerini ziyaret ederek, tehlikeye atılmış USB sürücüleri takarak veya sahte yazılım yükleyerek cihazlarınıza yayılır.
Cihaz bu yöntemlerden herhangi biri aracılığıyla etkinleştirilirse, cihazlarınıza aşırı ısınma, pil ömrünüzü boşaltma ve veri çalma gibi ciddi zararlara neden olabilir.iPhone virüsleriVeya diğer kötü amaçlı yazılımlar, bilgisayar korsanlarına farklı cihazlar üzerinde kontrol sağlayarak e -postalara, şifrelere ve diğer hassas bilgilere erişmelerini sağlayabilir.
İleInternxxt Antivirüs, doğrudan çalıştırabileceğiniz tam veya özel taramalarla virüsleri hızlı ve kolay bir şekilde tespit edebilirsiniz.Stajyer sürücüuygulama. Oradan, cihazınızı virüslerden silebilir ve koruyabilir ve dosyalarınızı güvende tutabilirsiniz.
Solucanlar
Virüslerden farklı olarak, bir bilgisayar solucanının cihazlara veya ağlara yayılacak bir dosyaya eklemesi gerekmez. Solucanlar Kötü amaçlı bağlantıları tıklayarak, enfekte olmuş dosyaları indirerek veya güvensiz ağlara (yani VPN ile korunmayan ağlar) bağlanarak cihazınızı girin.
Solucanlar hızlı hareket etmek ve mümkün olduğunca fazla hasara neden olmak için tasarlanmıştır, böylece kontaklarınızı veya ağınızı tanımlanmadan önce olabildiğince çok cihazı yaymak ve hasar vermek için kullanabilirler.
Truva atları
Truva virüsleri, Yunanlıların Troy'a hediye olarak ahşap bir atın içinde askerleri sakladığı Yunan mitolojisinden Truva atının ünlü hikayesinden esinlenmiştir. Şehrin içine girdikten sonra, askerler şehrin Yunan ordusu için kapılarını açmak için dışarı çıktı ve Troy'un çöküşüne yol açtı.
Bir Truva Virüsü aynı şekilde çalışır. Zararsız, hatta yararlı bir dosya veya programa benziyor, ancak açarak veya kurarak içeri girdikten sonra gizlice zarar verir veya kontrol verirhackerlar.
Fidye yazılımı
Fidye yazılımıişletmeleri ve dünyadaki insanları etkileyen yaygın bir siber saldırıdır, bazı şirketler her yıl mürekkep yazılımında milyonlarca para ödüyor.
2025 yılında, fidye ödemeleri ve kurtarma giderleri de dahil olmak üzere fidye yazılımı saldırısının ortalama maliyetinin 4,88 milyon dolar olması öngörülmektedir.
Fidye yazılımının cihazınıza girebileceği ortak yollarkimlik avıveya modası geçmiş yazılımlardan güvenlik açıklarından yararlanarak. Fidye yazılımı, herhangi bir şey görememek veya erişemeyecek şekilde dosyalarınızı ve klasörlerinizi şifreler ve yalnızca bir fidye öderseniz, normalde kripto ile erişimi yeniden kazanabilirsiniz.
Tipik bir fidye yazılımı mesajı şöyle görünecektir:
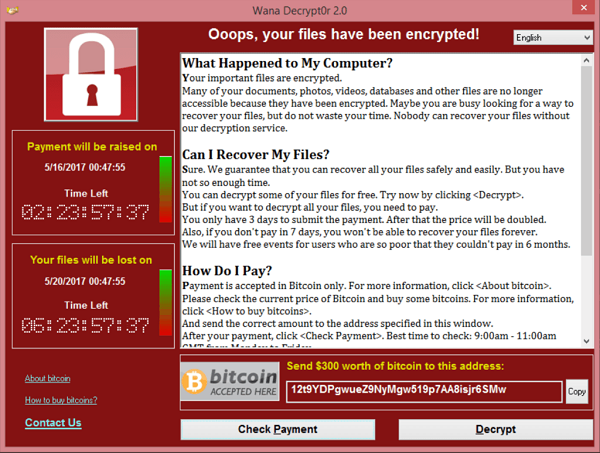
Dosya yedeklemeleri yararlı bir önleyicidirFidye Yazılımlarına Karşı AraçlarÇünkü ana cihazlarınız fidye yazılımı tarafından kilitlense bile dosyalarınıza diğer cihazlardan erişebilirsiniz.
Örneğin, Internxx Drive ile yedekler kullanıyorsanız, dosyalarınızı yedekleyebilir ve dosyalarınızı güncel ve korumalı tutmak için otomatik yedeklemeleri planlayabilirsiniz. Internxxt Drive'lı tüm dosyalar korunur.Quantum Post Cryptography, dosyalarınızı fidye yazılımlarına karşı korumak için en gelişmiş şifreleme.
Reklam yazılımı
Son olarak, reklam yazılımı size tarayıcınızda veya uygulamalarınızda istenmeyen reklamlar gösterilir ve genellikle ücretsiz yazılım sunan indirmeler veya yükler yoluyla etkinleştirilir.
Reklam yazılımı cihazınızda olduğunda, cihazınızı pop-up, afişle boğar veya verilerinizi çalmayı veya etkinliklerinizi izlemeyi amaçlayan gölgeli web sitelerine yönlendirir.
Casus yazılım nedir?
Önceki kötü amaçlı yazılım örneklerinden de görebileceğimiz gibi, kötü amaçlı yazılım ile casus yazılım arasındaki temel fark, genellikle cihazınızdaki etkileri görebileceğiniz için neden olduğu bariz hasardır.
Casus yazılım yöntemlerinde daha az açıktır, bu nedenle size ne olduklarına, nasıl çalıştıklarına ve bunları nasıl tespit edeceğine dair bazı örnekler göstereceğiz.
Farklı casus yazılım türleri nelerdir?
Anahtarloger
KeyLogging, klavyenizde, şifrelerinizde, kredi kartı numaralarınızda, e -posta adreslerinde, işletme raporlarında ve bastığınız tüm anahtarlar bilgisayarınızda gizlenmiş bir dosyada kaydedilen her şeyi kaydeden ve gizlice kaydeden bir casus yazılımdır.
Bu dosya, genellikle zaman, kullandığınız uygulama ve girilen tam kelimeler veya karakterler dahil, yazdığınız her şeyi günlüğe kaydeder. Oradan, bu bilgiler bilgisayar korsanına iki şekilde ulaşabilir:
- Günlük dosyasını otomatik olarak hacker'ın sunucusuna düzenli aralıklarla göndererek. Bu, her saat, her saat veya dosya belirli bir boyuta ulaştığında olabilir.
- Daha gelişmiş sürümlerde, bilgisayar korsanı cihazınıza uzaktan erişebilir ve gerçek zamanlı olarak yazdığınızı görüntüleyebilir.
Anahtarlama yazılımını tespit etmek zor olabilir, ancak dikkat edilmesi gereken bazı işaretler şunlardır:
- Yavaş Cihaz Performansı
- Beklenmedik pop-up'lar
- Kendi başlarına açılan veya kapatma programları.
Çerezleri izleme
Yasal web siteleri kullanacakkurabiyeWeb sitelerinde, tercihlerinizi hatırlayarak, oturum açarak ve sitenin sorunsuz çalışmasına yardımcı olarak deneyiminizi geliştirmek için. Bazı veriler toplarken, genellikle sınırlıdır ve bilgilere erişimi reddedebilir veya yalnızca sitenin çalışması için gerekli olan çerezlere erişimi sınırlayabilirsiniz.
Bazı üçüncü taraf izleme çerezleri, rızanız veya izniniz olmadan sizinle ilgili ayrıntılı profiller oluşturmak için birçok sitede etkinliğinizi takip ederek bunun ötesine geçebilir.
Ekran kazıyıcıları
Anahtarlayıcılar gibi, ekran sıyrıcıları da cihazınıza gizlice yüklenen ve ekranınızı ve tüm etkinliğinizi bilmeden arka planda kaydeden başka bir casus yazılım türüdür.
Verileri çıkarmak için yararlı olan meşru ekran sıyrıcıları vardır, ancak kötü niyetli amaçlar için kullanıldığında, giriş kimlik bilgilerini, göz atma geçmişini veya finansal verileri çalabilir ve bu da ciddi sonuçlara yol açabilirler.Veri ihlalleri.
Kökler
Rootkits, saldırgana uzaktan erişim sağlayarak bir bilgisayarı enfekte etmek için tasarlanmış bir kötü amaçlı yazılım türüdür. Bu dosyaların tehlikesi, açık görüşte gizlenecek ve saldırgan yönetici düzeyinde arka planda çalışan bir bilgisayara veya ağa erişim sağlamak için tasarlanmalarıdır.
Kökkitler özellikle tehlikeli olabilir. Genellikle işletim sisteminizden önce çalışırlar, bu seviyenin altında çalıştıkları için geleneksel antivirüs araçlarını kullanarak tespit etmeyi neredeyse imkansız hale getirir. Bazı durumlarda, bir rootkiti çıkarmanın tek yolu tüm sistemi silmek ve işletim sistemini yeniden yüklemektir.
Kötü amaçlı yazılım vs casus yazılım: ünlü örnekler
Artık kötü amaçlı yazılım örneklerini ve farklı türleri biliyoruz, bu kötü amaçlı yazılım saldırılarının bazı ünlü örneklerine bakalım.
Melissa virüsü
Ünlü virüs örnekleri tesadüfen, herkesin internetin başarısız olması nedeniyle dünyanın sona ereceğini düşündüğü Y2K paniği etrafında gerçekleşti.
1999'da Melissa olarak bilinen ünlü bir virüs ilk yayılmış e -posta virüslerinden biriydi. Enfekte bir ekli Microsoft Word belgesini enfekte etti ve belgeyi kurbanın ilk 50 kişisine gönderecekti.Outlook e -postasıadres defteri.
Birisi eki açarsa, bilgisayar enfekte oldu ve virüs işlemi tekrarladı.
Blaster & Conficker
Blaster (2003) ve Conficker (2008), güvenlik kusurlarından ve ağ güvenlik açıklarından yararlanarak yaygın bozulmaya neden olarak Windows sistemlerine dünya çapında saldırılara neden olmuştur.
Zeus
Zeus, kendisini meşru yazılım olarak gizleyerek ve yayarak bankacılık bilgilerini çalan bir Truva Virüsü idi.Kimlik avı e -postalarıve kötü niyetli indirmeler. Sisteme bir kez, Zeus tuş vuruşları kaydetti, giriş kimlik bilgilerini yakaladı ve çevrimiçi bankacılık oturumlarını ele geçirdi ve saldırganların hesaplara erişmesine ve para çalmasına izin verdi.
Fidye yazılımı
Fidye yazılımının en ünlü örneği, 150'den fazla ülkeye 200.000'den fazla bilgisayarı enfekte eden 2017'den itibaren WannaCry'dir.
EternalBlue olarak bilinen ve ABD istihbarat araçlarından sızan Windows sistemlerinde bir güvenlik açığından yararlanarak hızla yayıldı. Enfekte olduktan sonra, sistemler dosyalarını şifreledi ve Bitcoin'de ödeme talebi ile kilitlendi.
WannaCry büyük kesintilere neden olduSağlık hizmeti, kritik tıbbi hizmetlerin durdurulduğu İngiltere'nin ulusal sağlık hizmeti de dahil olmak üzere işletmeler ve devlet kurumları.
Ateş topu
Fireball, hileli reklam geliri oluşturmak ve ek casus yazılım yüklemek için web tarayıcılarını kaçıran bir reklam yazılımı türüdür. Enfekte tarayıcının tam kontrolünü ele geçirebilir, varsayılan arama motorlarını değiştirebilir ve kullanıcı davranışını izleyebilir ve küresel olarak 250 milyondan fazla bilgisayarı etkileyebilir.
Pegasus
Pegasus, IMessage veyaWhastapp.
Bu, Pegasus'u son derece tehlikeli bir casus yazılım haline getirdi, çünkü kullanıcının hiç görmediği kaçırılan bir arama veya mesajla teslim edildi. Kurulduktan sonra, kötü amaçlı yazılım sessizce kendini yükleyerek Cyberattackers'a kamera, mikrofon, mesajlar ve konumu da dahil olmak üzere cihaza tam erişim sağlayacaktır.
Stuxnet
Stuxnet, ABD ve İsrail tarafından İran'ın nükleer programına zarar vermek için kullanılan ilk bilinen siber silah olarak kabul edilir.
Stuxnet, nükleer silahlar için uranyumu döndürmek için kullanılan makineleri kontrol eden bilgisayar sistemlerine saldırdı. Sistem monitörlerine normal çalışmayı bildirirken hız ve hasarlı makineleri değiştirdi. Bu hile nedeniyle, insanlar makinelerin kırıldığını fark etmediler ve kötü amaçlı yazılımların aylarca tespit edilmesine izin verdiler.
Kötü amaçlı yazılım ve casus yazılım nasıl önlenir
Antivirüs
Bir antivirüs, bilinen tehditler için dosyaları ve programları tarayarak, şüpheli davranışları engelleyerek ve zararlı yazılımları sisteme zarar vermeden veya verileri çalmadan kaldırarak, sisteminizde taramalar ve dosyalarda tarımlar çalıştırdığı için, sizi kötü amaçlı yazılım ve casus yazılımlara karşı korumak için cephaneliğinizde olması önemli bir özelliktir.
Internxxt birleştiriyorÖzel Bulut Depolamaücretli yıllık veÖmür Boyu PlanlarıInternxx antivirüs sistemi ile birlikte size en güvenli depolamayı vermek için. Tam veya özel taramalar çalıştırmanıza, sisteminizden kötü amaçlı yazılımları tanımlamanıza ve silmenize olanak tanır, böylece cihazınızı ve dosyalarınızı güvende tutabilirsiniz.
VPN
VPN, internet bağlantınızı şifreleyen ve koruyan, bilgisayar korsanlarını, internet sağlayıcılarını ve izleme araçlarının çevrimiçi olarak ne yaptığınızı görmesini önleyen başka bir araçtır.
Bir VPN de Internxt ile mevcuttur. Anında erişim elde etmek veya en fazla beş konum, sınırsız hız ve bant genişliği almak için ücretsiz olarak indirebilirsiniz.Internxxt's VPNKamu WiFi kullanırken, IP'nizi gizler ve hedeflenen reklamları önler.
Yazılımınızı güncelleyin
Yazılım geliştiricileri, saldırganların sisteminizi kötü amaçlı yazılım, casus yazılım veya fidye yazılımı ile enfekte etmek için kullanabileceği güvenlik açıklıklarına düzenli olarak güncellemeleri yayınlar. Bu güncellemeler hataları düzeltebilir, hızı ve stabiliteyi artırabilir ve yeni veya geliştirilmiş özellikler getirebilir.
Şifrelenmiş ürünler
Şifreli araçları kullanarak, aktarım ve depolama sırasında hassas verilerinizi korur, casusluk, veri hırsızlığı veya yetkisiz erişim riskini azaltır.
Casusluk, veri hırsızlığı veya yetkisiz erişim riskini azaltmak için e-postalar, mesajlaşma uygulamaları, dosya paylaşım araçları ve bulut depolama alanı gereklidir.
Aşağıdaki makaleleri kontrol edin:
- Özel e -posta sağlayıcıları
- Özel mesajlaşma uygulamaları
- Dosya Paylaşım Hizmetleri
- En İyi Bulut Depolama
Siber saldırı girişimlerini tanımlayın
Kendi cihazlarınızdaki ve çalışma alanındaki siber saldırı girişimlerini belirlemek, kötü amaçlı yazılım ve casus yazılımların verilerinizden ve güvenliğinizden ödün vermesini önlemek için gereklidir.
Ortak işaretler şunları içerir:
- Beklenmedik e -postalar veya kişisel bilgiler isteyen veya garip bağlantılar veya ekler içeren mesajlar.
- Cihazınıza enfekte olduğunu iddia eden veya güvenlik araçlarını indirmeye çağıran açılır uyarı.
- Yavaş cihaz performansı, alışılmadık programlar veya girişiniz olmadan ayarlar değişir.
- Tanıdık yerlerden veya cihazlardan giriş denemeleri veya uyarıları.
- Şifreli veya eksik olan dosyalar, fidye yazılımı sinyal verebilir.
- Web tarayıcısı yönlendirmeleri veya istenmeyen reklamlardaki bir artış, reklam yazılımı veya casus yazılım gösterebilir.
Bu, kötü amaçlı yazılımlara karşı casus yazılım ve kendinizi bu tehditlerden nasıl tanımlayacağınız ve koruyacağınız hakkında bilmeniz gereken her şey budur.
Bugün Internxt'e katılınSizi çevrimiçi korumak için en iyi güvenlik ve özel ekosistemi elde etmek için!